Was kann LANsentry?
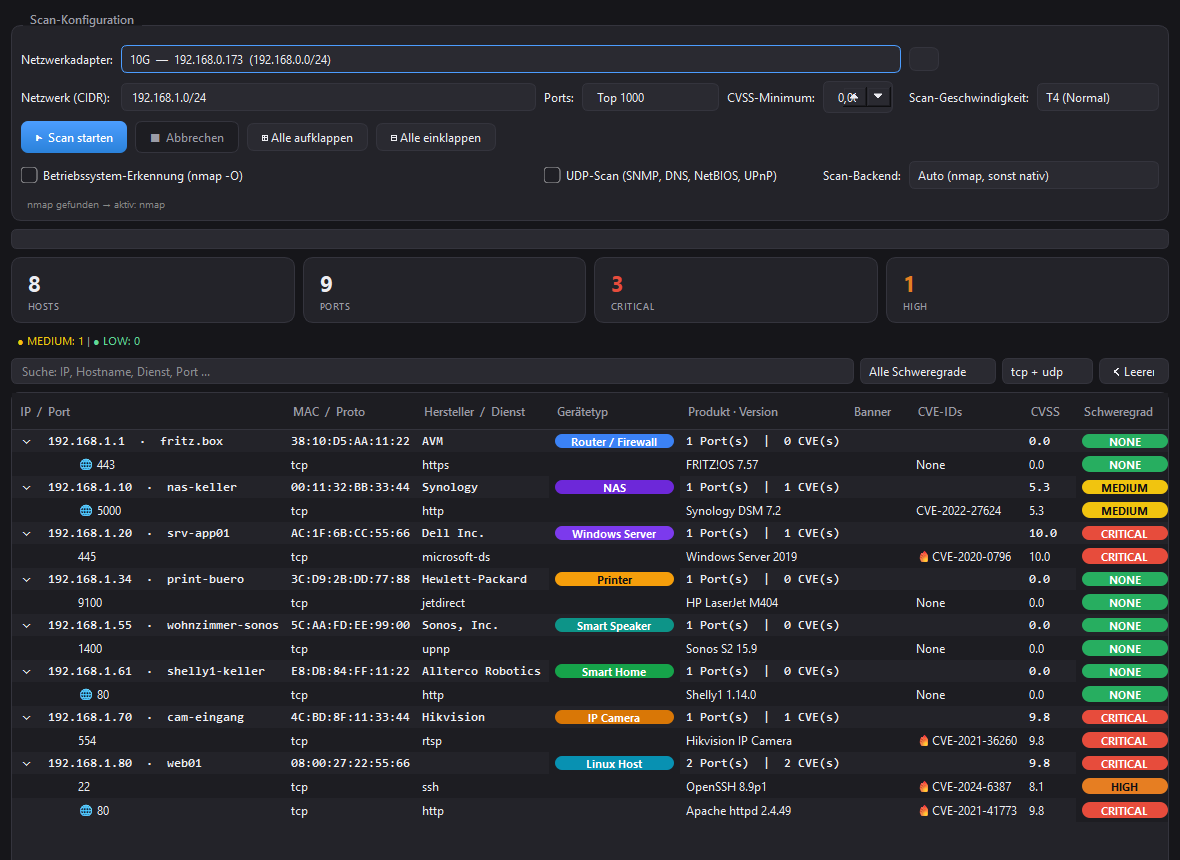
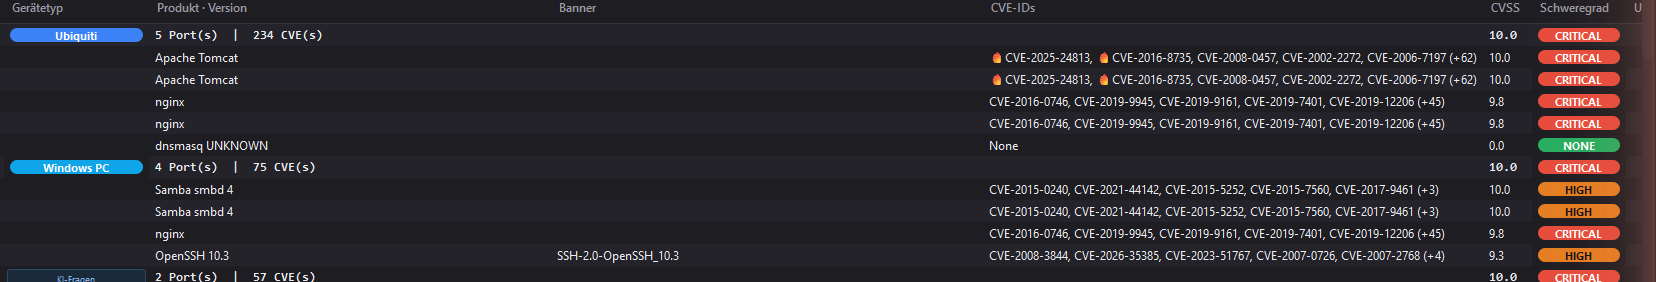
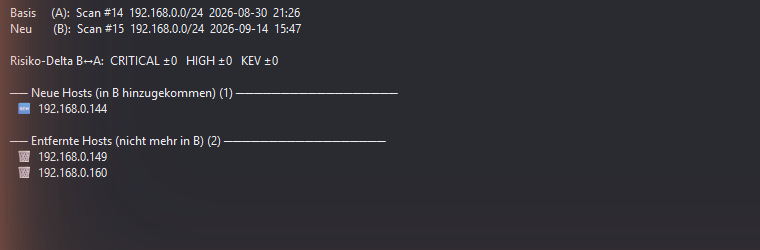
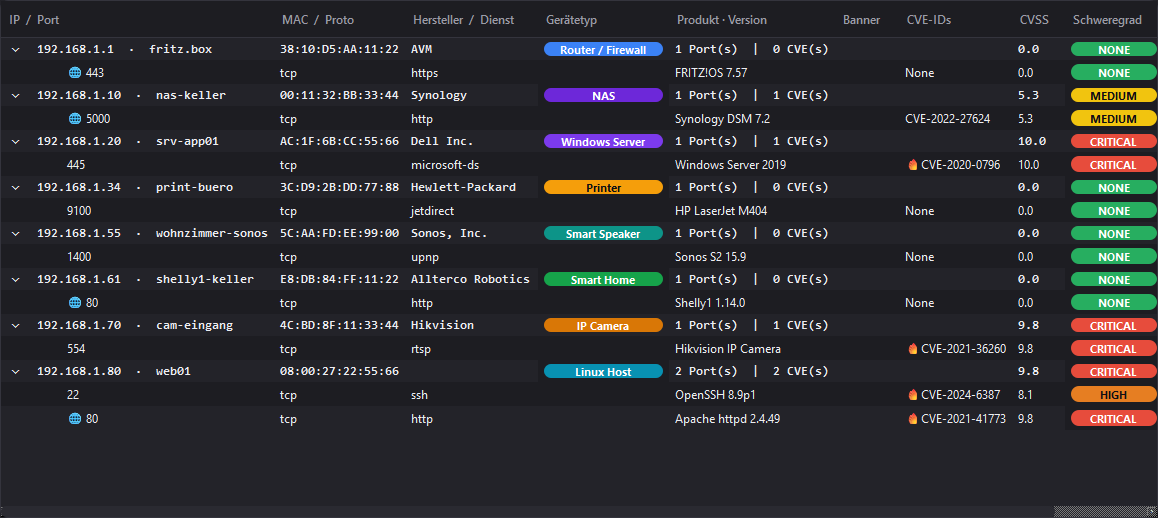
Netzwerkgeräte entdecken, offene Ports scannen, laufende Software-Versionen identifizieren, bekannte CVEs nachschlagen, Schwachstellen nach realen Ausnutzungsdaten priorisieren, aktive Pentest-Prüfungen durchführen, die Netzwerk-Topologie visualisieren, Scan-Läufe vergleichen, professionelle Reports erstellen und KI für umsetzbare Empfehlungen nutzen.
Was kann LANsentry NICHT?
LANsentry kann keine Sicherheitslücken automatisch schließen oder patchen. Es ist ein reines Analyse-Werkzeug. Es kann keine Angriffe blockieren, Live-Traffic überwachen oder einen professionellen Penetrationstest oder Sicherheits-Audit ersetzen. Das unbefugte Scannen fremder Netze ist illegal (in Deutschland u. a. § 202c StGB).
Sendet LANsentry meine Daten in die Cloud?
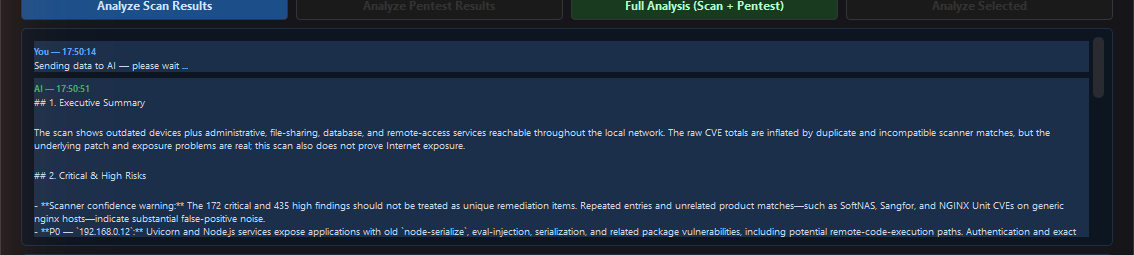
Standardmäßig nein. Scan-Ergebnisse werden ausschließlich lokal gespeichert. Die einzigen ausgehenden Verbindungen sind CVE-Datenbank-Abfragen (NVD/CISA/FIRST) und optionale Lizenzvalidierung. KI-Analyse ist strikt opt-in: Nur wenn ein API-Key eingegeben und auf "Analysieren" geklickt wird, wird eine Textübersicht an den gewählten KI-Anbieter gesendet. Ollama läuft zu 100 % lokal ohne externe Verbindung.
Ist nmap erforderlich?
Nein. LANsentry hat einen eingebauten Pure-Python-Scanner, der ohne nmap auskommt. Wenn nmap installiert ist, wird es automatisch für tiefere Fingerprints und OS-Erkennung genutzt. Das Backend kann im Einstellungen-Tab manuell umgeschaltet werden.
Was ist die 7-Tage-Testphase?
Beim ersten Start von LANsentry beginnt automatisch eine 7-Tage-Testphase — ohne Registrierung, ohne E-Mail. Nach Ablauf ist eine kostenpflichtige Lizenz für Netzwerkscan und Pentest erforderlich. Alle anderen Funktionen (Verlauf, Topologie, Reports, KI-Analyse) bleiben weiterhin nutzbar.
Was kostet eine Lizenz?
Eine Vollversion kostet 69 € einmalig pro Gerät — kein Abo. Verkauf über Polar.sh, auch im Lizenz-Tab der App verlinkt. Gemäß § 19 UStG wird keine Umsatzsteuer berechnet. Die Aktivierung braucht einmalig eine Internetverbindung; danach arbeitet LANsentry offline und bestätigt die Lizenz etwa einmal pro Woche online (30 Tage Offline-Toleranz).
Ist es sicher, das Tool im Firmennetzwerk einzusetzen?
LANsentry ist standardmäßig ein passiver Read-Only-Scanner. Port-Scanning erzeugt Netzwerkverkehr vergleichbar mit einem normalen Ping-Sweep. Für aktive Pentest-Funktionen ist ausdrückliche schriftliche Genehmigung des Netzwerkbetreibers erforderlich. Immer die Sicherheitsrichtlinien der Organisation einhalten.
Funktioniert es in Netzwerken mit Firewall?
Ja. LANsentry verwendet TCP-Connect-Fallback für Hosts, die ICMP-Ping blockieren. Eine Firewall kann einzelne Ports verstecken; das wird als "keine offenen Ports gefunden" für diesen Host gemeldet.
Kann ich schlafende Geräte remote aufwecken?
Ja. Rechtsklick auf einen Host → "Wake on LAN". LANsentry sendet ein 802.3-Magic-Paket (6×FF + MAC × 16) per UDP-Broadcast an Port 9. Das Zielgerät muss Wake-on-LAN im BIOS/UEFI aktiviert haben und per Kabel verbunden sein.
Kann ich Geräten Labels oder Gruppen zuweisen?
Ja. Rechtsklick auf einen Host → "Label bearbeiten". Name und Gruppe werden dauerhaft per MAC-Adresse in einer lokalen SQLite-Datenbank gespeichert. Labels bleiben auch nach Neustarts und IP-Wechseln erhalten, solange die MAC gleich bleibt.
Welche Export-Formate stehen zur Verfügung?
LANsentry kann Ergebnisse als HTML, Excel (.xlsx), JSON, CSV und PDF exportieren. CSV verwendet UTF-8-BOM-Kodierung (öffnet sich direkt in Excel) mit einer Zeile pro Host-Port-CVE-Kombination. Das PDF ist ein formatierter A4-Report mit Übersichtstabelle, farbkodierten Hosts nach Schweregrad und vollständiger CVE-Auflistung. Alle Formate werden lokal erzeugt — kein Internet erforderlich.
Kann LANsentry automatisch nach einem Zeitplan scannen?
Ja. Im Einstellungen-Tab "Geplante Scans" aktivieren und das Intervall festlegen (5 Minuten bis 24 Stunden). Ein Hintergrund-Timer löst automatisch neue Scans aus. Werden neue oder fehlende Geräte erkannt, erscheint sofort eine Windows-Tray-Benachrichtigung.
Unterstützt LANsentry IPv6?
Ja. Ein IPv6-Netzwerk-Präfix (z. B. fd00::/64) im Netzwerk-Feld eingeben — LANsentry erkennt IPv6-Hosts per ICMPv6-Ping und NDP-Neighbor-Scanning. Port-Scan und CVE-Abfragen funktionieren für IPv6-Ziele identisch.
Liest LANsentry SNMP-Schnittstellendaten?
Ja. Bei Hosts mit offenem SNMP-Port 161 durchläuft LANsentry automatisch die ifTable (RFC 1213) und sammelt Schnittstellennamen, Betriebsstatus (up/down), Linkgeschwindigkeit und Traffic-Zähler (Ein-/Ausgehende Bytes und Fehler). Die Daten erscheinen als aufklappbare Kindknoten unter dem jeweiligen Host im Scan-Baum. Es wird keine externe SNMP-Bibliothek benötigt — die Implementierung nutzt rohe UDP-Sockets.
Hat LANsentry ein Sicherheits-Dashboard?
Ja. Der Dashboard-Tab zeigt Zeitreihen-Charts pro Netzwerk: Host-Trendkurve und CVE-Schweregrad-Balken (Critical, High, weitere) über die letzten 30 Scans. Übersichtskarten zeigen Gesamtanzahl Scans, durchschnittliche Hosts, Gesamt-CVEs und Critical-Befunde.
Kann ich die Netzwerk-Topologie als Bild exportieren?
Ja. Im Topologie-Tab stehen Buttons "Export PNG" und "Export SVG" zur Verfügung, um die aktuelle Topologie als Bilddatei zu speichern — nützlich für Dokumentation, Netzdiagramme und Audit-Reports.
Kann LANsentry DHCP- und ARP-Informationen anzeigen?
Ja. "DHCP / ARP Info" im Scan-Tab zeigt den lokalen ARP-Cache (IP → MAC) und alle DHCP-Leases der Netzwerk-Adapter — hilfreich um dynamisch und statisch zugewiesene Geräte schnell zu unterscheiden.
Kann LANsentry erkennen, ob ein Host hinter einer Firewall steckt?
Ja. Rechtsklick auf einen Host → "Firewall prüfen". LANsentry prüft Diagnose-Ports und klassifiziert sie als offen, geschlossen (RST) oder gefiltert (Timeout). Hosts, bei denen alle nicht-offenen Ports per Timeout fallen, werden als "Stealth" markiert; reine RST-Hosts als "offen"; Mischung = partielle Firewall.
Gibt es LANsentry als Docker-Image oder für Linux bzw. macOS?
Nein. LANsentry ist eine Windows-Desktop-App — ein Docker-Image oder eine Linux- bzw. macOS-Version gibt es nicht. Die Installation erfolgt pro Benutzer ohne Administratorrechte, und gescannt werden kann jedes Netzwerk, das der Windows-PC erreicht — auch Linux-Server, NAS und Docker-Hosts.
Eignet sich LANsentry für ein Homelab oder Self-Hosting?
Ja. LANsentry läuft komplett auf deinem eigenen Windows-PC — ohne Cloud-Dienst und ohne Konto — und speichert alle Scan-Ergebnisse lokal. Der normale Netzwerkscan ist nicht-invasiv: Er findet Geräte und prüft Ports und Dienstversionen, ohne Exploits auszuprobieren. Aktive Pentest-Checks laufen nur, wenn du sie selbst startest.